Infraestructura · 2024-2026
Home Lab
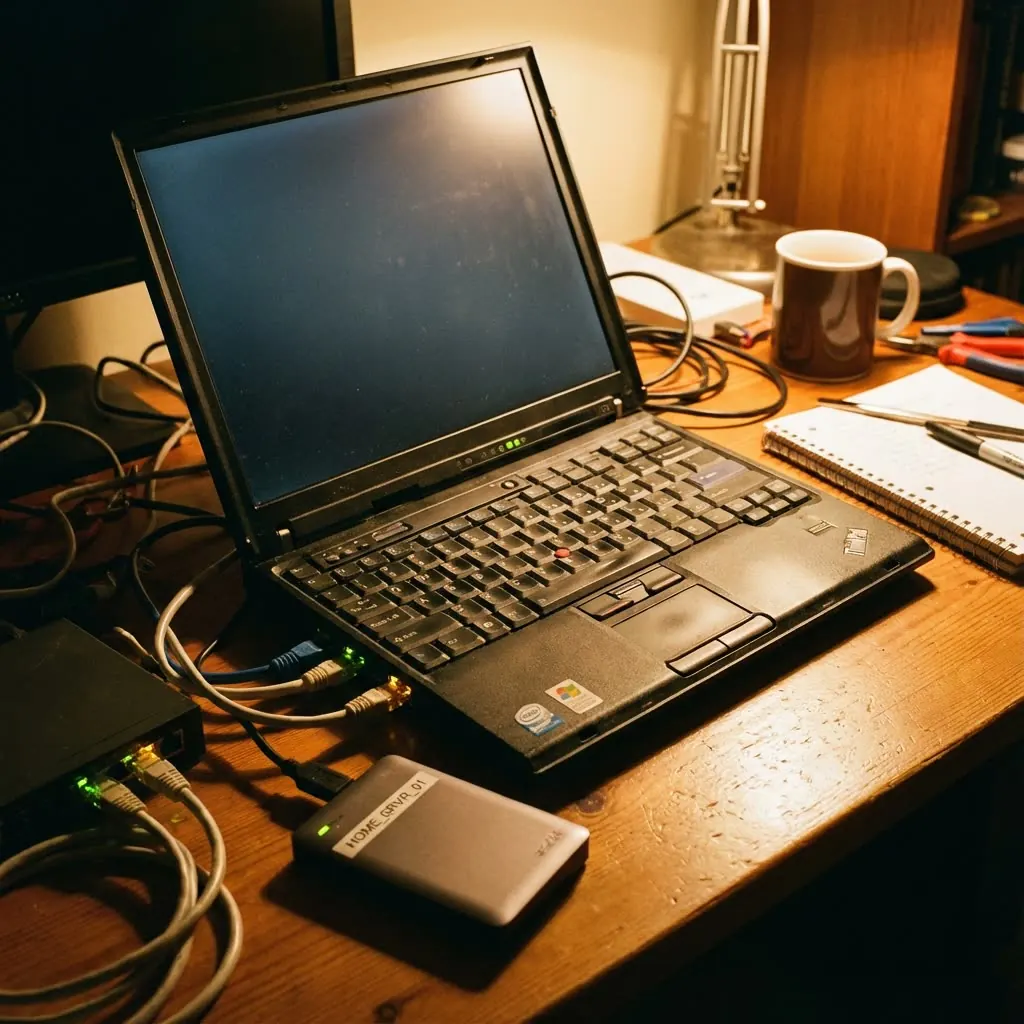
Un portátil antiguo convertido en servidor: empezó como NAS para mis archivos y hoy sirve esta web, GestionBarber, VeoVeo y mis automatizaciones.
- Rol
- Administración de sistemas
- Año
- 2024-2026
- Stack
- Debian
- OpenMediaVault
- Docker
- Portainer
- Caddy
- n8n
- Linux
- 6
- contenedores en marcha
- 6
- dominios con HTTPS automático
- 5 min
- entre actualizaciones del DNS
- 2 días
- para reconstruirlo desde cero
Por qué lo hice
Nació de la curiosidad y de una necesidad: tener un sitio propio para mis archivos y una plataforma donde experimentar las 24 horas sin depender de la nube. Un portátil viejo que ya no usaba era el candidato perfecto: si rompía algo, solo rompía mi laboratorio.
Cómo funciona
- InternetAlguien abre luisjardonpiquero.com
- DNSDominio propio + DuckDNS, al día aunque cambie la IP
- RouterSolo los puertos 80 y 443 hacia el servidor
- CaddyProxy con certificados HTTPS automáticos
- Este portfolioWeb estática en Astro
- GestionBarberReact + FastAPI + MySQL
- VeoVeoAPI en Flask
- n8nAutomatizaciones
Un portátil antiguoOpenMediaVault (Debian) + Docker Compose
La historia
Un portátil viejo, un NAS nuevo
Lo primero fue convertirlo en un NAS de verdad con OpenMediaVault: usuarios, permisos y, sobre todo, una estructura de carpetas que separa los datos personales, las copias de seguridad y los volúmenes de Docker. Así puedo trastear con contenedores sin miedo a romper mis fotos o mis documentos.
Primero, la seguridad
Antes de exponer nada a internet tocaba cerrar puertas: un usuario propio con permisos de administración para el día a día, acceso SSH controlado y entender de verdad qué implica cada puerto abierto. Fue mi primera lección práctica de ciberseguridad.
De disco en red a servidor de aplicaciones
Con la base estable llegó Docker, y con Portainer pude gestionar los contenedores, ver sus registros en tiempo real y saber de un vistazo qué estaba funcionando. Ahí el portátil dejó de ser un disco en red y pasó a ser un servidor.
Automatizar con n8n
Quería flujos que conectaran servicios y APIs, así que monté n8n con su base de datos en una red interna de Docker: solo n8n puede hablar con ella y nada queda expuesto sin necesidad.
La pelea con la red
Aquí choqué con la realidad de las redes domésticas: puertos internos y externos, el reenvío en el router y una IP pública que cambia cuando quiere. Lo resolví con DNS dinámico: un temporizador actualiza DuckDNS cada cinco minutos, así que los dominios siempre apuntan a casa.
- Septiembre de 2026
El día que perdí el servidor
El servidor donde corría todo dejó de existir, y con él GestionBarber, VeoVeo, n8n y el portfolio. En vez de reinstalar a lo loco, primero escribí un plan por capas (red, sistema, acceso, contenedores, proxy, copias y monitorización) y después lo reconstruí todo en este portátil en dos días: formateo, IP fija reservada en el router, el portátil configurado para no dormirse al cerrar la tapa, cada servicio descrito en Docker Compose y Caddy delante con HTTPS automático.
- Hoy
La base de todo lo que publico
Desde ese portátil se sirven esta web, la demo de Café Jardón, GestionBarber, la API de VeoVeo y n8n, cada uno con su dominio y su certificado. Y todo está documentado paso a paso, para que la próxima vez reconstruirlo sea cuestión de horas.
Problemas que resolví
- El problema
El panel de OpenMediaVault ocupaba el puerto 80 y Caddy no podía conseguir los certificados HTTPS.
Cómo lo resolvíMoví el panel a otro puerto, solo accesible desde casa, y dejé el 80 y el 443 para Caddy.
- El problema
La IP pública de casa cambia sin avisar y los dominios dejaban de apuntar al servidor.
Cómo lo resolvíUn temporizador de systemd actualiza DuckDNS cada cinco minutos y al arrancar.
- El problema
Al ser un portátil, se suspendía al cerrar la tapa y perdía la conexión.
Cómo lo resolvíDesactivé la suspensión por tapa e inactividad: ahora trabaja cerrado, como un servidor.
- El problema
Al principio cada servicio estaba instalado «como fue saliendo» y era difícil rehacerlo.
Cómo lo resolvíAhora todo está en Docker Compose: unos pocos archivos describen el servidor entero y reconstruirlo es repetible.
No tiene sentido montar un servidor potente si dejas la puerta principal abierta.
Lo que aprendí
Este proyecto ha sido mi máster personal en administración de sistemas: un servidor casero es un 20 % instalación y un 80 % mantenimiento y diseño. Ahora entiendo qué pasa «bajo el capó» de cada servicio que uso.
Lo siguiente
- Acceso remoto por Tailscale, con SSH solo por clave y doble factor.
- Copias de seguridad 3-2-1, con una copia fuera de casa.
- Monitorización con Uptime Kuma y avisos al móvil si algo se cae.